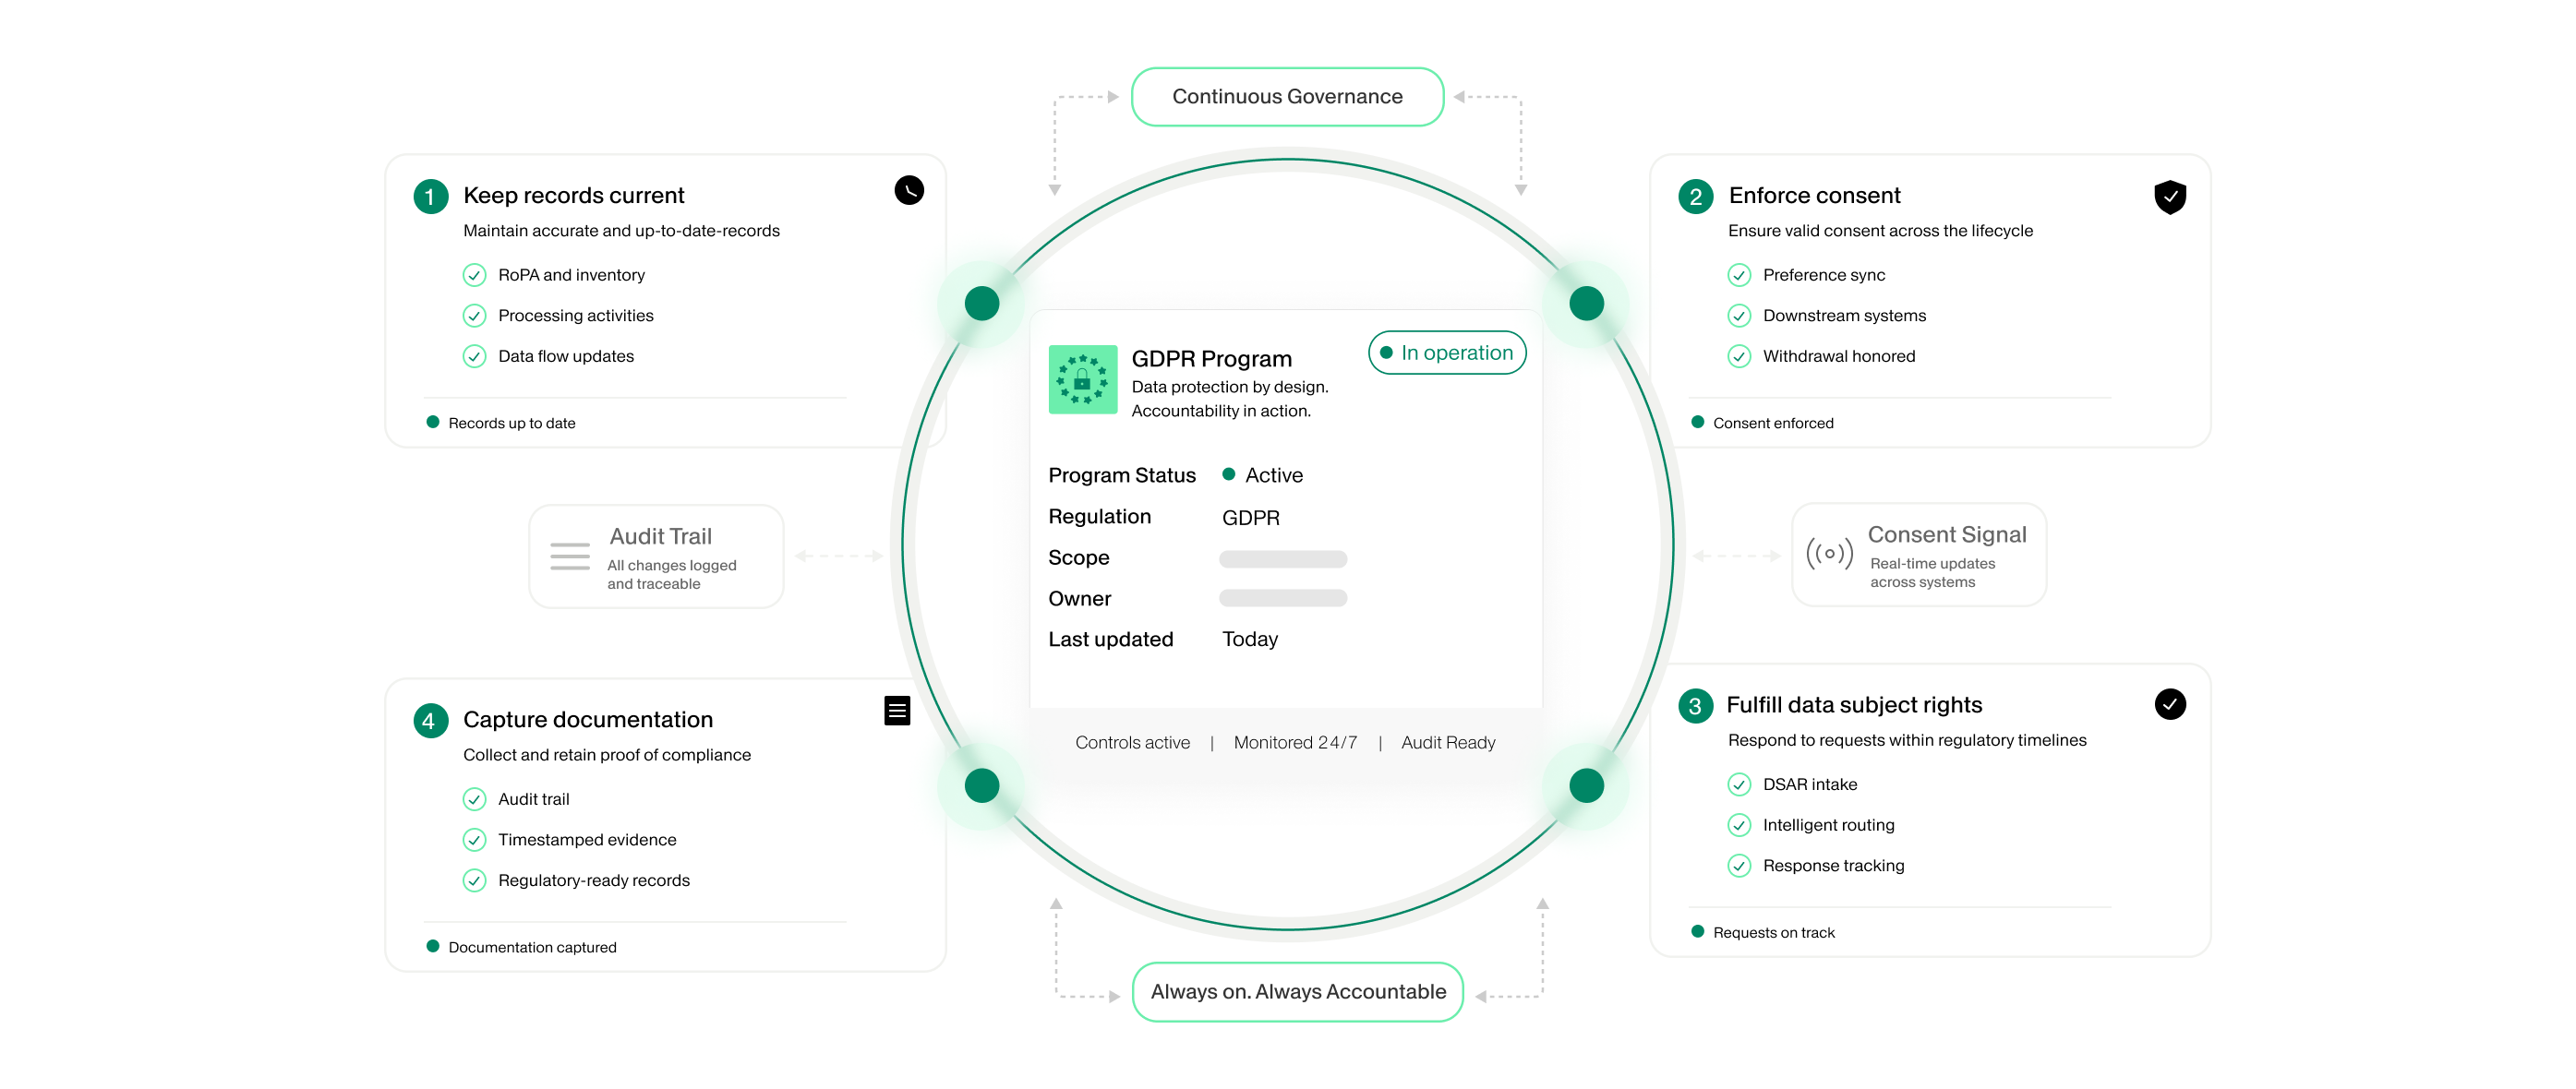
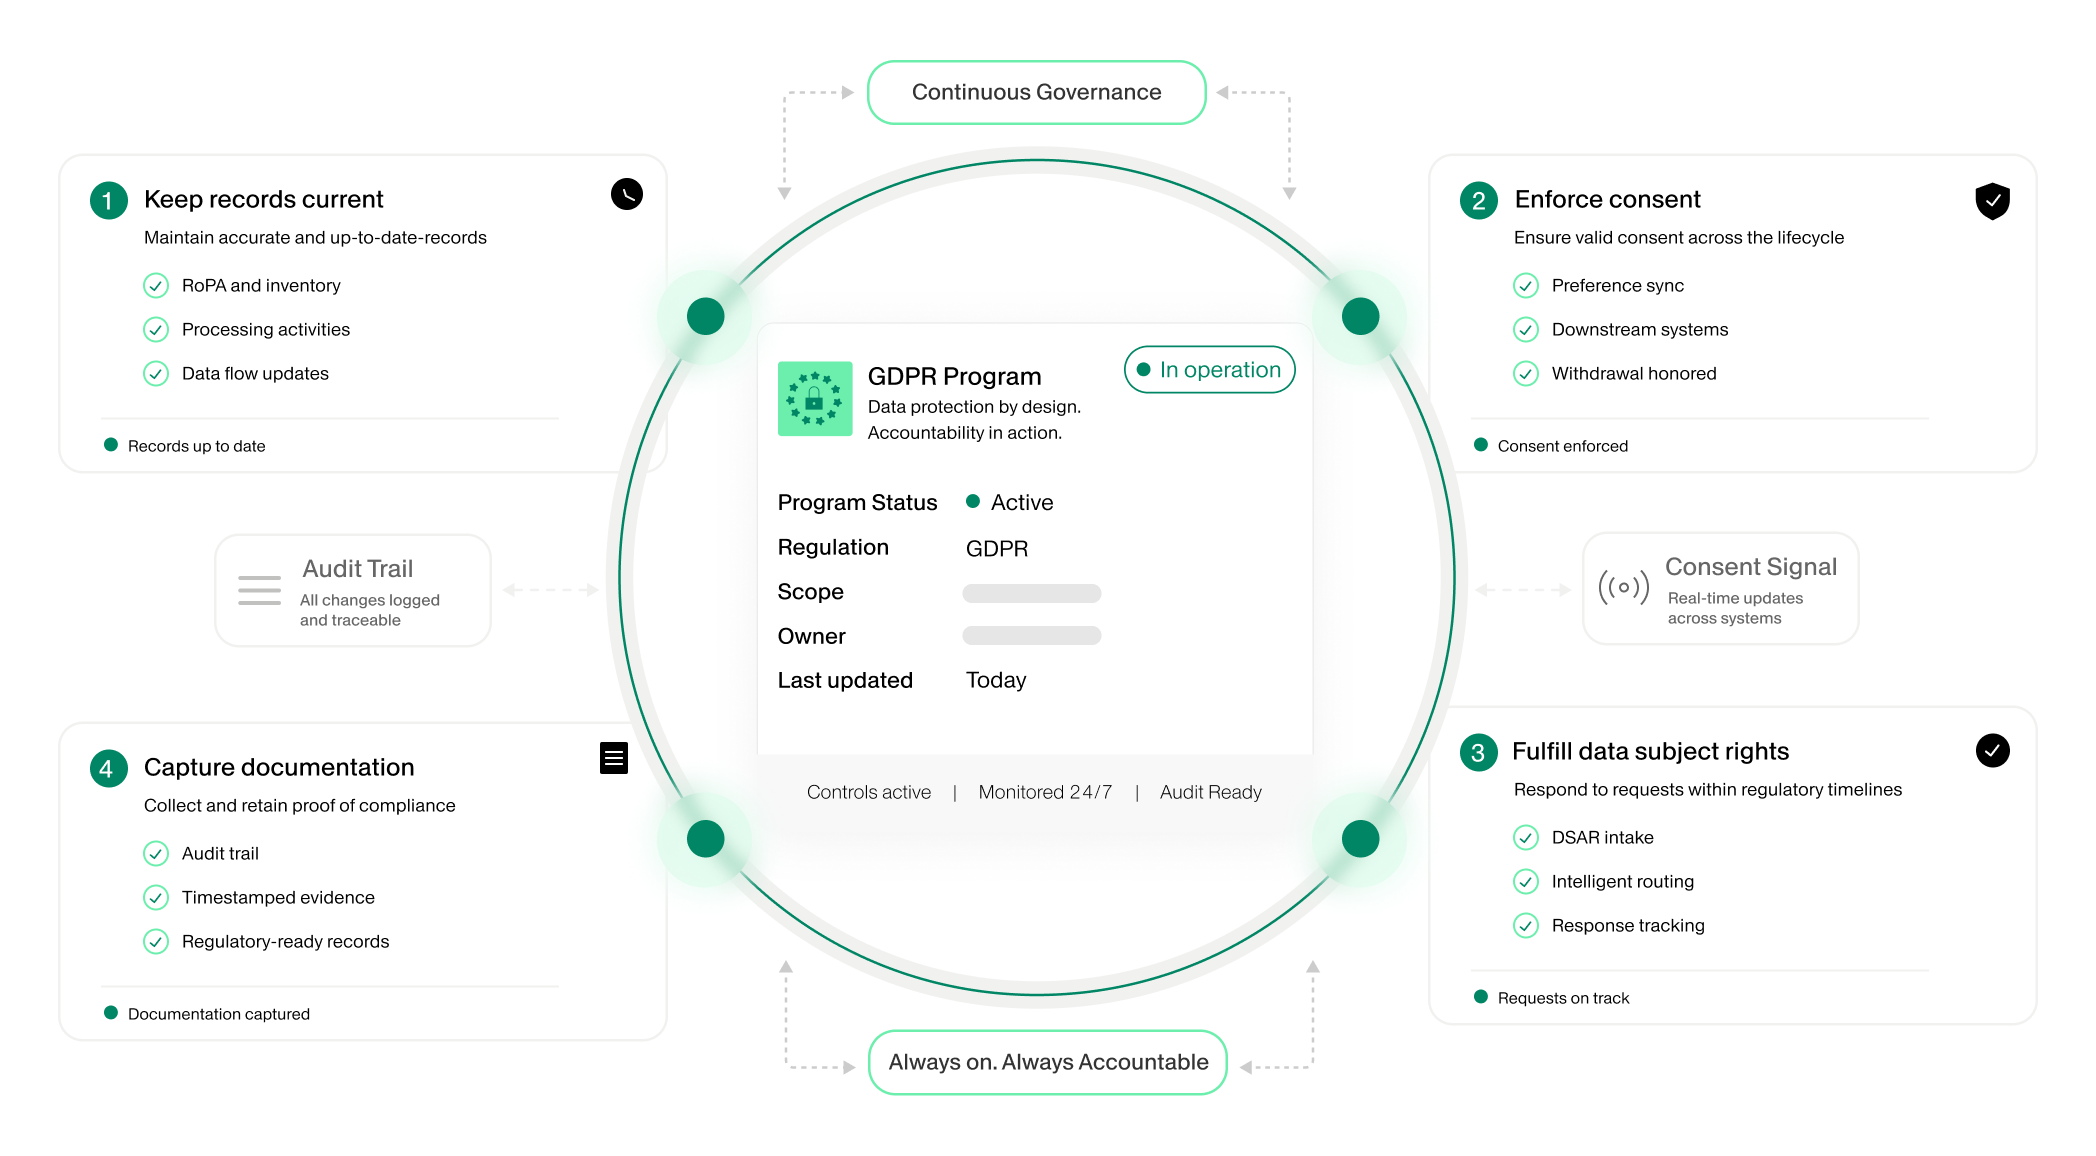
La conformité au RGPD ne fonctionne pas quand elle est traitée comme un exercice ponctuel. Le règlement exige une responsabilité qui soit démontrable, à jour et durable. OneTrust remplace les revues ponctuelles par un programme dynamique qui permet de tenir les registres à jour, d’appliquer le consentement dans les systèmes en aval et de satisfaire les demandes des personnes concernées dans les temps avec une documentation complète.
Gérer la conformité au RGPD comme un programme continu plutôt que comme un projet
OneTrust est un partenaire technologique officiel d’Europrivacy. Ce label associe vos opérations de conformité avec le standard officiel le plus élevé de la législation sur la protection des données de l’UE.
Transformer la préparation en surveillance continue
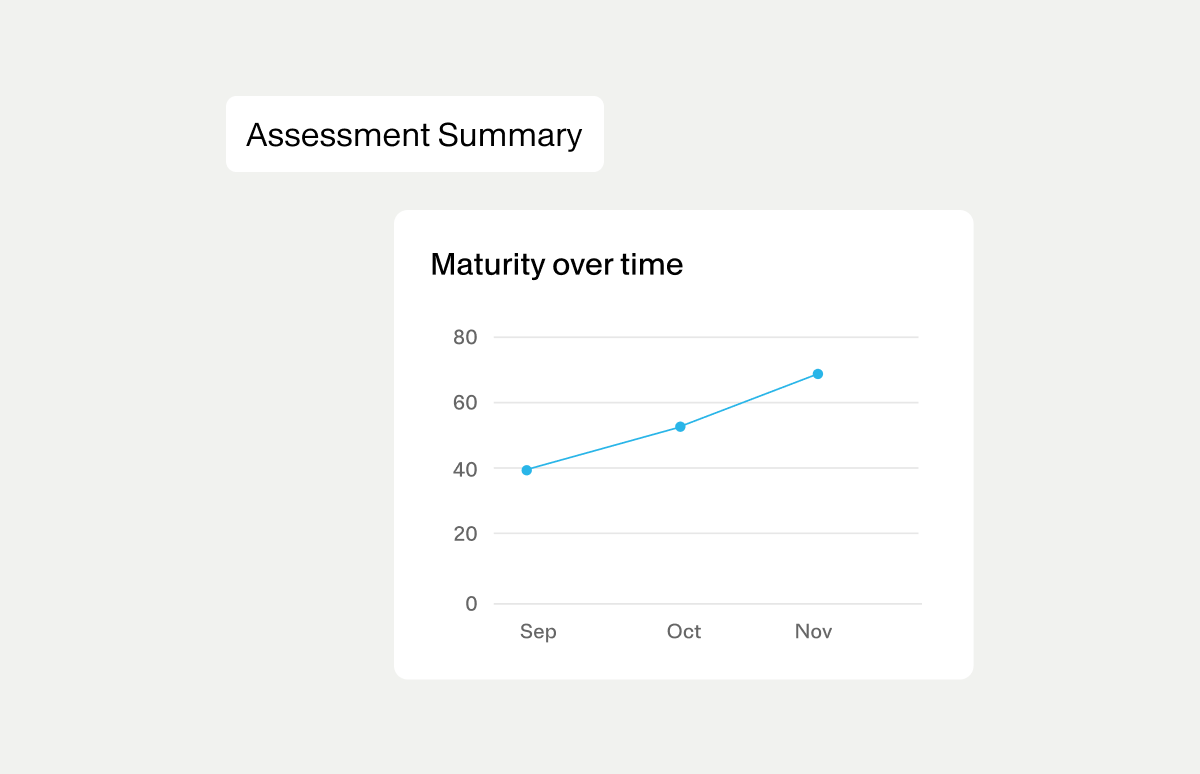
Le RGPD exige que les organisations démontrent leur conformité, évaluent les traitements à haut risque et continuent de le faire dans la durée. OneTrust propose des évaluations du niveau de préparation alignées sur les sept principes du RGPD, des plans de remédiation documentés et des workflows automatisés pour les analyses d’impact sur lesquels s’appuient Privacy by Design et conformité.
Parce que les analyses restent associées aux traitements, OneTrust peut signaler les changements dans les flux de données, les systèmes ou l’utilisation, acheminer les mises à jour pour la revue et enregistrer les décisions et les validations en un seul et même endroit. Ainsi, votre programme reste à jour et vos justifications sont prêtes lorsque les régulateurs les demandent.
Tenir un registre des traitements à jour
Le RGPD exige des responsables du traitement et des sous-traitants qu’ils tiennent un registre des traitements écrit à jour. OneTrust génère et tient à jour un tel registre en s’appuyant sur des évaluations, des intégrations système, des réponses à des questionnaires et des imports en masse dans un inventaire centralisé des traitements. Le registre est mis à jour quand les traitements changent, de sorte que votre documentation est toujours prête pour l’audit et correspond à la réalité opérationnelle.
Appliquer le consentement sur tous les canaux
Le RGPD exige que les organisations démontrent que le consentement a été donné librement, de manière spécifique, éclairée et sans ambiguïté. Il précise aussi que le consentement doit pouvoir être retiré aussi facilement qu’il a été donné. OneTrust Consent & Preferences enregistre le consentement sur les sites Web, les applications mobiles et les systèmes internes par l’intermédiaire d’une plateforme centralisée, avec une preuve horodatée pour chaque transaction. Les préférences de consentement sont appliquées automatiquement dans les systèmes en aval, de sorte que tout retrait peut prendre effet sans intervention manuelle.
Si une personne concernée ou une autorité de contrôle demande une preuve de la base légale, la plateforme OneTrust peut produire l’historique du consentement pour tout individu sur n’importe quel canal.
Répondre aux demandes d’exercice de droit dans les délais impartis
Le RGPD établit des droits exécutoires pour les individus : accès, rectification, effacement, portabilité, restriction et opposition avec une exigence de réponse dans un délai d’un mois, avec une extension de deux mois possible pour les requêtes complexes. Les délais manqués sont l’une des causes les plus courantes de réclamations réglementaires.
OneTrust automatise l’ensemble du workflow DSAR depuis la réception jusqu’à l’exécution — en orientant les demandes vers les bonnes équipes, en déclenchant la découverte automatisée des données et l’occultation et en consignant chaque action avec des horodatages. Chaque demande, réponse, avis de prolongation et résultat de découverte est conservé, créant des preuves sans que votre équipe de confidentialité ait besoin d’intervenir manuellement.
Gérer le risque lié aux sous-traitants et garantir la conformité
Le RGPD exige que les organisations ne travaillent qu’avec des sous-traitants capables de démontrer leur conformité et de conserver des preuves d’une surveillance continue. OneTrust simplifie ce processus avec la diligence raisonnable des fournisseurs, les réévaluations automatisées et un registre centralisé des accords de traitement des données, des mécanismes de transfert, des obligations de sécurité et des relations avec les fournisseurs.
Si un fournisseur ne respecte pas vos normes, OneTrust déclenche des workflows de correction et établit un registre auditable des résultats. En tant que partenaire technologique officiel d’Europrivacy, OneTrust aide également les organisations à se préparer à la certification grâce à des workflows, des modèles et une documentation intégrés, renforçant la responsabilité et fournissant aux régulateurs des preuves claires d’un programme de conformité mature.

"La décision de choisir OneTrust a été déterminée par une fonctionnalité clé : la possibilité d’utiliser des questionnaires dans plusieurs départements, démontrant la responsabilité et le principe de Privacy by Design."
Daniele Bianchi
DPO, EOLO
Autres ressources pertinentes


Questions fréquemment posées
L’article 35 exige une AIPD avant tout traitement "susceptible d’entraîner un risque élevé" pour les droits et libertés des individus. Une AIPD doit obligatoirement être déclenchée, entre autres, en cas de :
- profilage systématique et approfondi utilisé pour prendre des décisions produisant des effets juridiques ou similaires
- traitement à grande échelle de catégories particulières de données
- surveillance systématique de zones accessibles au public
OneTrust évalue les déclencheurs d’AIPD dans le workflow d’évaluation de la confidentialité, en cartographiant les traitements proposés par rapport aux critères de l’article 35 et aux listes de risques applicables établies par les autorités de protection des données. Lorsqu’un seuil est atteint, une AIPD est lancée automatiquement, pré-renseignée avec les informations pertinentes sur le traitement et envoyée pour examen par le DPO.
L’article 30, paragraphe 1 exige que les responsables du traitement tiennent un registre écrit contenant :
- le nom et les coordonnées du responsable du traitement et du DPO
- les finalités du traitement
- une description des catégories de personnes concernées et des catégories de données à caractère personnel
- les catégories de destinataires des données à caractère personnel
- les informations concernant tout transfert vers des pays tiers et les garanties appliquées
- les délais de conservation prévus
- une description générale des mesures de sécurité techniques et organisationnelles
L’article 30, paragraphe 2 impose une obligation équivalente aux sous-traitants. Les deux ensembles de registres doivent être mis à la disposition des autorités de surveillance sur demande.
OneTrust génère et tient ce registre à jour automatiquement, en s’appuyant sur les réponses aux évaluations, les intégrations système et les imports en masse. Quand les traitements évoluent, le registre des traitements est automatiquement mis à jour, sans exiger d’actualisation manuelle pour tout changement de système, de fournisseur ou de flux de données.
Un registre des traitements est un document juridique officiel exigé par l’article 30 — une déclaration structurée de la manière dont les données à caractère personnel sont traitées, conservée pour inspection réglementaire. Un inventaire des données est le processus opérationnel de découverte et de catalogage des endroits où les données à caractère personnel se trouvent dans les différents systèmes, applications et fournisseurs. Une cartographie des données permet de visualiser les flux et le lignage des données dans toute l’organisation.
Ces trois éléments ont des finalités différentes mais doivent rester synchronisés : un changement dans votre inventaire de données (un nouveau système, un nouveau fournisseur, une période de conservation modifiée) doit déclencher une mise à jour de votre registre des traitements. OneTrust connecte l’inventaire des traitements aux workflows d’évaluation et aux intégrations système afin que les modifications découvertes lors de la cartographie des données se propagent directement dans le registre des traitements, plutôt que de rester dans une feuille de calcul séparée qui devient obsolète.
Des registres de l’article 30 à la satisfaction des demandes d’exercice de droit des personnes concernées, OneTrust connecte chaque obligation du RGPD en un seul programme de responsabilité que votre DPO peut défendre et que votre autorité de protection des données peut auditer.
Le RGPD n’est pas équivalent au CCPA, à la LGPD ou à d’autres règlements nationaux, mais ils ont des principes fondamentaux en commun : les droits des personnes concernées, la limitation de la finalité, la minimisation des données, la responsabilité et la transparence. Élaborer un programme conforme au RGPD constitue une base solide pour la conformité dans de nombreuses autres juridictions car la conformité au RGPD est souvent plus stricte que d’autres cadres de référence sur les mesures clés.
OneTrust prend en charge la cartographie de conformité sur plusieurs cadres de référence pour que les organisations puissent documenter où une même mesure de contrôle permet de satisfaire les obligations du RGPD, du CCPA et de la LGPD simultanément et où des configurations spécifiques à la juridiction sont nécessaires. Cela évite d’avoir à gérer des programmes de conformité distincts pour chaque réglementation.
Selon l’article 5, paragraphe 2, c’est le responsable du traitement qui est tenu d’apporter les justifications : il doit non seulement respecter les principes de protection des données énoncés à l’article 5, paragraphe 1, mais aussi être en mesure d’en apporter la preuve sur demande. L’article 24 exige que les responsables du traitement mettent en œuvre des mesures techniques et organisationnelles appropriées et soient en mesure de démontrer que le traitement est effectué conformément au règlement.
En pratique, les autorités de contrôle interprètent la "responsabilité démontrable" à travers un ensemble cohérent d’exigences de preuves : un inventaire documenté des traitements correspondant à la réalité opérationnelle; des AIPD écrites pour les traitements à haut risque, avec des preuves que les risques ont été évalués et les décisions consignées; des registres de consentement montrant l’historique des transactions de chaque individu et le mécanisme utilisé; des registres des demandes des personnes concernées montrant la prise en charge, l’acheminement, la réponse et le délai; des accords avec les sous-traitants et des preuves de la surveillance continue; ainsi que des registres de tout incident de sécurité et des actions entreprises.
Le standard de responsabilité n’est pas satisfait avec la seule documentation produite après le dépôt d’une plainte. Les régulateurs évaluent si les registres ont été tenus dans le cadre de la discipline du programme plutôt que reconstitués. OneTrust crée et tient à jour le registre documentaire dans chacun de ces domaines — registre des traitements, AIPD, preuves de consentement, journaux DSAR, évaluations des fournisseurs et registres d’incidents — afin que les preuves soient disponibles lorsqu’une demande est faite et non assemblées en réponse à cette demande.
Mettre la conformité au RGPD en œuvre avec OneTrust
OneTrust est la AI‑Ready Governance Platform™ qui permet aux organisations de créer et de maintenir un programme de confidentialité en temps réel, de tenir les registres à jour, d’appliquer le consentement dans les systèmes en aval et de répondre aux demandes des personnes concernées dans les délais avec une documentation complète.
La conformité au RGPD n’est pas figée. Le règlement lui-même a été complété par les lignes directrices du CEPD, les décisions de mise en application des autorités nationales de protection des données, les décisions d’adéquation et les priorités d’application en évolution des autorités de contrôle individuelles. Les organisations opérant dans plusieurs États membres de l’UE sont également confrontées à des variations dans la manière dont les autorités de protection des données nationales interprètent et appliquent les exigences du RGPD.
Concrètement, cela signifie que les équipes de conformité ont besoin d’un mécanisme pour : surveiller les lignes directrices du CEPD dès leur publication, suivre les décisions d’application des autorités de protection des données pertinentes pour leurs traitements, mettre à jour les politiques internes et les mesures de contrôle lorsque les orientations changent et communiquer ces mises à jour aux équipes responsables de leur mise en œuvre.
OneTrust connecte votre programme de confidentialité à une bibliothèque réglementaire mise à jour en permanence, ce qui permet de mettre en évidence les changements apportés aux directives d’application par rapport à votre politique et à votre structure de contrôle existantes, sans avoir à réaliser une analyse manuelle des écarts à partir de zéro.